
2026 yılının sonbaharında, küresel finans piyasaları ve dijital varlık dünyası, siber güvenliğin en karanlık yüzlerinden biriyle sarsıldı. Dünyanın en büyük kripto para borsalarından biri olan Binance’ten tam 6 milyar doların üzerinde sanal varlığın çalınması, basit bir hırsızlık vakasının ötesinde, devlet destekli siber savaşın ulaştığı ürkütücü boyutları gözler önüne serdi. Federal Soruşturma Bürosu (FBI) tarafından Kuzey Kore ile ilişkilendirilen bu devasa soygun, bir ülkenin uluslararası yaptırımları aşmak ve ekonomisini finanse etmek için dijital cüzdanları nasıl hedef alabileceğini acımasızca gösterdi.
Bu olay, sadece kripto varlıkların değil, her türlü dijital platformun ve iş sürecinin, hatta bireylerin kişisel verilerinin dahi sürekli ve karmaşık tehditler altında olduğunu kanıtlıyor. Siber saldırılar artık sadece teknik bir güvenlik zafiyetinin sonucu değil, aynı zamanda jeopolitik stratejilerin, ekonomik çıkarların ve hatta ideolojik çatışmaların bir aracı haline gelmiş durumda. Bu makale, 2026 yılı itibarıyla siber tehdit manzarasının neden bu kadar ciddi olduğunu, devlet destekli hackerların yöntemlerini ve hem işletmelerin hem de bireylerin dijital varlıklarını bu görünmez düşmanlara karşı nasıl koruyabileceğini derinlemesine inceleyecek.
Devlet Destekli Siber Aktörler: Kimler ve Neden?
Kuzey Kore’nin Binance soygunuyla ilişkilendirilmesi, devlet destekli siber aktörlerin küresel tehdit skalasındaki yerini netleştirdi. FBI’ın ‘TraderTraitor’ olarak adlandırdığı bu kötü niyetli siber faaliyet grubu, Kuzey Kore’nin siber ordusunun sadece bilinen bir kolu. Bu gruplar, sadece finansal kazanç için değil, aynı zamanda istihbarat toplama, politik etki oluşturma, kritik altyapıları hedef alma ve ulusal güvenlik hedeflerine ulaşma amacıyla hareket ederler. Onları sıradan siber suçlulardan ayıran temel özellik, arkalarındaki devlet gücü ve sınırsız kaynaklara erişimleridir.
Bu aktörler, genellikle yüksek düzeyde eğitimli ve organize ekiplerden oluşur. Gelişmiş kalıcı tehditler (APT’ler) olarak bilinen saldırı metodolojileri kullanarak, haftalarca, aylarca, hatta yıllarca hedeflerinin ağlarında fark edilmeden kalabilirler. Motivasyonları genellikle ülkenin ekonomik yaptırımlarını bypass etmek, döviz elde etmek veya stratejik avantaj sağlamaktır. Kuzey Kore örneğinde, çalınan kripto paraların nükleer ve balistik füze programlarını finanse etmek için kullanıldığı yaygın bir inanıştır. Bu durum, siber hırsızlığın sadece dijital bir gasp olmaktan öte, küresel istikrara yönelik ciddi bir tehdit haline geldiğini göstermektedir.
Lazarus Group gibi daha önce de adını duyurmuş Kuzey Kore’ye bağlı siber çeteler, Sony Pictures’a yapılan saldırıdan WannaCry fidye yazılımına kadar birçok yüksek profilli olayın arkasında yer almıştır. Bu gruplar, sadece kripto borsalarını değil, bankaları, araştırma kurumlarını ve hatta uluslararası kuruluşları da hedef alarak geniş bir operasyon yelpazesi sergilerler. Onların varlığı, siber güvenlik stratejilerinin sadece bireysel savunmalardan ibaret olamayacağını, aynı zamanda uluslararası işbirliği ve devlet düzeyinde karşı önlemleri de içermesi gerektiğini vurgular.
Kripto Varlıklar Neden Hedefte? Dijital Altın Avı
Kripto paralar, doğaları gereği ulusal sınırların ötesinde işleyen, hızlı ve genellikle anonim işlemler sunan bir yapıya sahiptir. Bu özellikler, onları devlet destekli siber aktörler için cazip bir hedef haline getirmektedir. Geleneksel bankacılık sistemlerindeki katı düzenlemeler ve takip mekanizmaları, bu tür grupların uluslararası fon transferi yapmasını zorlaştırırken, kripto paralar daha az denetimle büyük meblağların hareket ettirilmesine olanak tanır. 2026 itibarıyla, küresel kripto piyasasının trilyonlarca dolarlık hacmi, bu ‘dijital altın avını’ daha da cazip hale getirmiştir.
Blok zinciri teknolojisi, temelde güvenli ve şeffaf bir yapıya sahip olsa da, bu sistemlere erişim sağlayan merkezi platformlar (kripto borsaları) veya kullanıcıların cüzdanları, saldırganlar için zayıf noktalar oluşturabilir. Borsalar, genellikle yüksek hacimli varlıkları tuttuğu için büyük ödüller sunar. Ayrıca, blok zinciri ağları üzerindeki karmaşık akıllı sözleşmelerde bulunan yazılımsal hatalar veya uygulama katmanındaki zafiyetler, milyonlarca dolarlık kripto paranın tek bir işlemle çalınmasına yol açabilir. Bu durum, teknolojinin kendisinin değil, onu uygulayan veya kullanan insan ve sistem faktörlerinin risk taşıdığını gösterir.
Kripto varlıkların değerinin hızlı artışı ve küresel erişilebilirliği, onları uluslararası yaptırımlar altında olan ülkeler için hayati bir finansman kaynağı haline getirmiştir. Dijital para birimlerinin sınır tanımayan yapısı, bu devletlerin uluslararası finansal sistemin dışına itilmesini zorlaştırmakta, çalınan fonların takip edilmesini ve geri alınmasını ise son derece karmaşık hale getirmektedir. Bu nedenle, kripto para ekosistemi, hem finansal yeniliklerin bir sembolü hem de siber savaşın yeni cephesi olarak karşımıza çıkmaktadır.
Saldırı Vektörlerinin Evrimi: Sophisticated Metodolojiler
2026’da tanık olduğumuz Binance soygunu gibi vakalar, siber saldırıların metodolojilerinde yaşanan evrimin çarpıcı bir örneğidir. Artık sadece basit ‘phishing’ e-postaları veya kaba kuvvet saldırıları değil, çok daha sofistike ve hedef odaklı yaklaşımlar söz konusudur. Sosyal mühendislik, bu saldırıların temelini oluşturur; insan faktörünü manipüle ederek güvenlik bariyerlerini aşmayı hedefler. FBI’ın belirttiği, sahte iş teklifi içeren PDF dosyasıyla bir mühendisin bilgisayarına casus yazılım bulaştırma olayı, bu tür bir stratejinin ne kadar etkili olabileceğinin acı bir kanıtıdır. Bu, sadece bir teknik açıktan yararlanma değil, aynı zamanda insan psikolojisini ve kurumsal süreçleri istismar etme sanatıdır.
Sıfırıncı gün açıkları (zero-day exploits), saldırganların henüz kamuoyu tarafından bilinmeyen veya güvenlik yaması yayınlanmamış yazılım zafiyetlerinden yararlanması anlamına gelir. Devlet destekli aktörler, bu tür açıkları keşfetmek veya satın almak için büyük kaynaklar harcar ve bunları genellikle uzun vadeli, gizli operasyonlarda kullanır. Gelişmiş kalıcı tehditler (APT’ler) ise, bir hedefe sızmak, uzun süre tespit edilmeden kalmak ve bilgi toplamak veya yıkıcı eylemler gerçekleştirmek için tasarlanmış karmaşık, çok aşamalı siber saldırı kampanyalarıdır. Bu saldırılar, geleneksel antivirüs yazılımları veya güvenlik duvarları tarafından kolayca engellenemez, çünkü sürekli olarak taktiklerini değiştirir ve meşru sistem trafiği arasına gizlenirler.
Tedarik zinciri saldırıları da giderek yaygınlaşmaktadır. Bu tür saldırılarda, hedeflenen kuruluşun doğrudan sistemlerine saldırmak yerine, onların güvendiği üçüncü taraf bir yazılım veya hizmet sağlayıcısı üzerinden sisteme sızılır. Örneğin, bir güvenlik yazılımının güncellemelerine kötü amaçlı kod enjekte etmek veya bir tedarikçinin ağını kullanarak ana hedefe erişmek gibi yollar izlenebilir. Bu, siber güvenlikte sadece kendi kapımızı değil, iş yaptığımız herkesin kapısını da korumanın hayati önem taşıdığını göstermektedir. Bu karmaşık saldırı vektörleri, sürekli tetikte olmayı, dinamik savunma stratejileri geliştirmeyi ve en son tehdit istihbaratını takip etmeyi zorunlu kılar.
Sadece Kripto Değil: Genişleyen Dijital Tehdit Spektrumu
Binance soygunu, devlet destekli siber saldırıların finansal motivasyonlarını vurgulasa da, bu tehditlerin hedef spektrumu kripto varlıklarla sınırlı değildir. Aslında, günümüzün bağlantılı dünyasında, her türlü dijital platform ve iş süreci bu tür gelişmiş saldırıların potansiyel hedefidir. Kritik altyapılar, bu genişleyen tehdit manzarasının en hassas noktalarından biridir. Enerji şebekeleri, su arıtma tesisleri, ulaşım ağları ve sağlık hizmetleri gibi hayati sistemler, bir ülkenin işleyişi için temel öneme sahiptir ve siber saldırılarla felç edildiklerinde yıkıcı sonuçlar doğurabilir. Bu sistemlere yönelik saldırılar, genellikle sabotaj veya casusluk amacı güder.
Kurumsal ağlar ve veri ihlalleri de sürekli bir risk altındadır. Şirket sırları, fikri mülkiyet, müşteri bilgileri ve finansal veriler, devlet destekli hackerlar için değerli hedeflerdir. Bu verilerin çalınması, şirketlere milyarlarca dolarlık zarar verebilir, itibar kaybına yol açabilir ve rekabet avantajını ortadan kaldırabilir. Özellikle teknoloji, savunma ve araştırma sektörlerindeki firmalar, siber casusluğun öncelikli hedefleri arasındadır. Saldırganlar, uzun süreli ve gizli operasyonlarla bu ağlara sızarak değerli bilgilere erişmeye çalışırlar.
Bireysel kullanıcılar ve kişisel verilerin korunması da bu tehdit spektrumunun önemli bir parçasıdır. Gelişmiş sosyal mühendislik teknikleri, bireylerin banka hesaplarını, sosyal medya profillerini veya diğer dijital varlıklarını hedef alabilir. Bir çalışanın kişisel bilgisayarına veya mobil cihazına sızmak, kurumsal ağlara erişim için bir başlangıç noktası olarak kullanılabilir. Bu durum, her bireyin dijital hijyenine dikkat etmesinin sadece kendi güvenliği için değil, bağlı olduğu kurumların genel güvenliği için de kritik olduğunu ortaya koyar. Dijital tehditler, artık sadece teknik departmanların sorunu olmaktan çıkmış, her seviyede bilinç ve önlem gerektiren bir ulusal güvenlik meselesi haline gelmiştir.
Siber Güvenlikte 2026 Manzarası: Yapay Zeka ve Yeni Paradigmalar
2026 yılına geldiğimizde, siber güvenlik alanı yapay zekanın hem bir tehdit hem de bir savunma aracı olarak yükselişiyle yeni bir paradigma değişimi yaşıyor. Yapay zeka, siber saldırganlar tarafından saldırı yüzeylerini analiz etmek, zafiyetleri otomatize edilmiş bir şekilde bulmak ve hedeflere özel kimlik avı (phishing) kampanyaları oluşturmak için kullanılabilir. Gelişmiş dil modelleri sayesinde, son derece ikna edici ve kişiselleştirilmiş sahte e-postalar veya mesajlar üretmek, insan faktörünü manipüle etmeyi daha da kolaylaştırmaktadır. Ayrıca, yapay zeka, saldırganların büyük veri setleri üzerinde hızla hareket etmesini ve savunma sistemlerinin zayıf noktalarını daha hızlı tespit etmesini sağlayarak saldırıların hızını ve ölçeğini artırabilir.
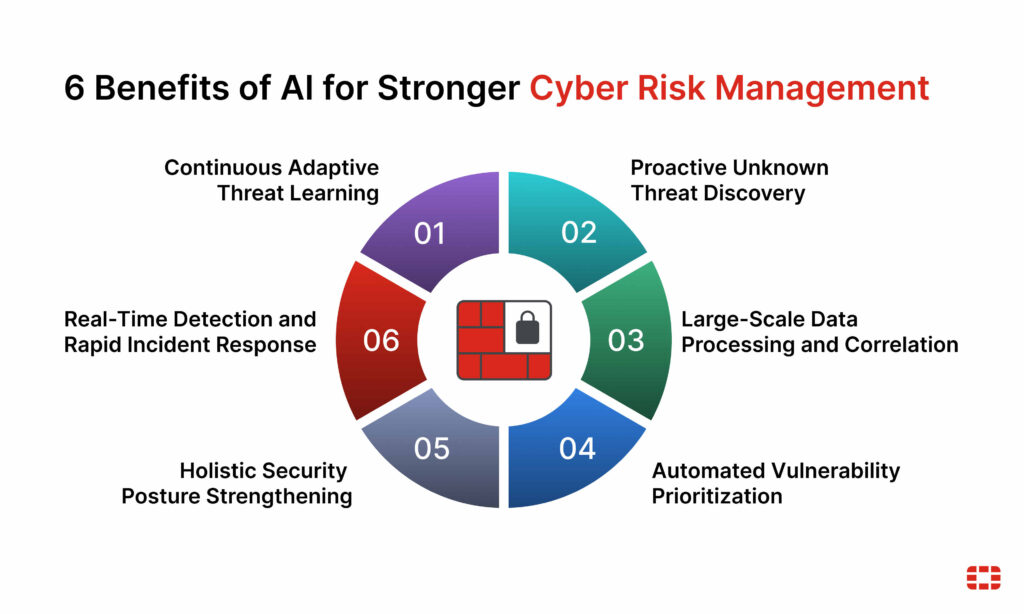
Ancak, yapay zeka sadece bir tehdit aracı değildir; aynı zamanda siber güvenlik savunmalarını da önemli ölçüde güçlendirmektedir. Yapay zeka destekli güvenlik çözümleri, anormal davranışları tespit etme, kötü amaçlı yazılımları sıfırıncı gün seviyesinde engelleme ve güvenlik olaylarına otomatik olarak müdahale etme yeteneğine sahiptir. Makine öğrenimi algoritmaları, ağ trafiğini sürekli analiz ederek bilinmeyen tehditleri dahi proaktif olarak belirleyebilir. Bu sayede, insan gözünün kaçırabileceği veya geleneksel yöntemlerle tespit edilemeyecek karmaşık saldırılar, yapay zeka sistemleri tarafından daha hızlı bir şekilde saptanır ve önlenir.
‘Sıfır Güven’ (Zero Trust) modeli, 2026’da siber güvenlik stratejilerinin temel taşlarından biri haline gelmiştir. Bu model, “asla güvenme, her zaman doğrula” ilkesine dayanır ve ağ içinde veya dışında hiçbir kullanıcıya veya cihaza varsayılan olarak güvenilmemesini öngörür. Her erişim girişimi, kim olursa olsun ve nereden gelirse gelsin, sıkı bir şekilde kimlik doğrulamasına ve yetkilendirmeye tabi tutulur. Bu yaklaşım, bir saldırganın ağa sızmayı başarsa bile yatay hareketini (lateral movement) kısıtlayarak, olası zararın minimize edilmesine yardımcı olur. Yapay zeka, Sıfır Güven politikalarının uygulanmasında, kullanıcı davranışlarını sürekli izleyerek ve risk puanları atayarak kritik bir rol oynar ve bu yeni siber savaş çağında dirençliliğin anahtarıdır.
İşletmeler İçin Üst Düzey Güvenlik Stratejileri
Devlet destekli siber saldırıların giderek karmaşıklaşan doğası, işletmeler için sadece reaktif değil, proaktif ve çok katmanlı güvenlik stratejilerini zorunlu kılmaktadır. İlk olarak, kapsamlı bir risk yönetimi ve düzenli güvenlik denetimleri olmazsa olmazdır. İşletmeler, potansiyel zafiyetlerini belirlemek, varlıklarını sınıflandırmak ve olası saldırı senaryolarını analiz etmek için düzenli olarak sızma testleri ve güvenlik açığı taramaları yapmalıdır. Bu denetimler, iç ve dış tehdit vektörlerini anlamalarına ve kaynaklarını en kritik alanlara odaklamalarına yardımcı olur. Risk değerlendirmesi sadece teknik sistemleri değil, aynı zamanda insan süreçlerini ve üçüncü taraf bağımlılıklarını da kapsamalıdır.
Çok Faktörlü Kimlik Doğrulama (MFA) ve güçlü şifre politikaları, siber savunmanın temelidir. MFA, bir kullanıcının kimliğini doğrulamak için birden fazla kanıt (örneğin, şifre ve cep telefonuna gönderilen kod) gerektirerek, ele geçirilmiş şifrelerin tek başına sisteme erişim sağlamasını engeller. İşletmeler, tüm kritik sistemler ve uygulamalar için MFA’yı zorunlu hale getirmeli ve çalışanlarını düzenli olarak güçlü, benzersiz şifreler kullanmaya ve bunları düzenli olarak değiştirmeye teşvik etmelidir. Şifre yöneticileri bu süreçte büyük kolaylık sağlayabilir.
Çalışan eğitimi ve farkındalık programları, insan faktörünü siber saldırılara karşı en güçlü savunma hattına dönüştürmek için kritik öneme sahiptir. Oltalama (phishing), kimlik avı (spear phishing), sahte iş teklifleri veya CEO dolandırıcılığı gibi sosyal mühendislik taktikleri hakkında düzenli eğitimler verilmelidir. Çalışanların şüpheli e-postaları tanıma, bilinmeyen bağlantılara tıklamama ve kişisel bilgilerini güvensiz platformlarda paylaşmama konusunda bilinçli olmaları, birçok saldırının daha başlangıç aşamasında engellenmesini sağlar. Simülasyonlu kimlik avı testleri, bu farkındalığı pekiştirmek için etkili bir yöntemdir.
Veri şifreleme ve yedekleme çözümleri, bir saldırının başarılı olması durumunda bile veri kaybını veya kötüye kullanımını en aza indirmek için hayati öneme sahiptir. Hassas veriler hem depolama aşamasında (at rest) hem de transfer aşamasında (in transit) şifrelenmelidir. Ayrıca, düzenli ve otomatik yedekleme sistemleri kurulmalı, bu yedekler ayrı ve güvenli konumlarda saklanmalıdır. Böylece fidye yazılımı saldırıları veya veri silinmesi durumunda bile iş sürekliliği sağlanabilir. Son olarak, sürekli izleme ve olay müdahale planları, herhangi bir güvenlik ihlalini hızla tespit etmek ve etkin bir şekilde yanıt vermek için gereklidir. Güvenlik Bilgileri ve Olay Yönetimi (SIEM) sistemleri ve Güvenlik Operasyon Merkezleri (SOC), tehditleri gerçek zamanlı olarak izleyerek ve analiz ederek hızlı müdahaleyi mümkün kılar. Önceden hazırlanmış bir olay müdahale planı, kriz anında koordineli ve etkili adımların atılmasını sağlar.
Bireylerin Dijital Varlıklarını Koruma Rehberi
Kurumsal dünyadaki siber tehditlerin ciddiyeti bireyler için de geçerlidir. Kişisel dijital varlıkların korunması, günümüzün bağlantılı dünyasında temel bir sorumluluk haline gelmiştir. İlk adım, kişisel cihaz güvenliğini sağlamaktır. Bilgisayarlar, akıllı telefonlar ve tabletler gibi cihazlarda güçlü şifreler veya biyometrik kimlik doğrulama kullanılmalı, işletim sistemleri ve tüm uygulamalar düzenli olarak güncellenmelidir. Güncellemeler, bilinen güvenlik açıklarını kapatır ve cihazınızı kötü amaçlı yazılımlara karşı korur. Güvenilir bir antivirüs veya antimalware yazılımı kullanmak ve düzenli taramalar yapmak da önemlidir.
Kripto para yatırımcıları için cüzdan güvenliği kritik öneme sahiptir. Kripto paraları yönetmek için ‘soğuk cüzdanlar’ (donanım cüzdanları gibi çevrimdışı depolama) tercih edilmelidir, özellikle büyük miktardaki varlıklar için. ‘Sıcak cüzdanlar’ (çevrimiçi borsalar veya yazılım cüzdanları) ise daha küçük miktarlarda ve günlük işlemler için kullanılmalıdır. Tüm cüzdanlar için güçlü, benzersiz şifreler ve iki faktörlü kimlik doğrulama (2FA) mutlak suretle etkinleştirilmelidir. Cüzdan kurtarma kelimeleri veya anahtarları asla dijital ortamda saklanmamalı, güvenli ve fiziksel bir yerde muhafaza edilmelidir.
Phishing ve dolandırıcılık girişimlerine karşı uyanık olmak, bireysel güvenlik için hayati bir beceridir. Şüpheli e-postaları, mesajları veya aramaları dikkatle değerlendirin. Bilinmeyen göndericilerden gelen bağlantılara tıklamayın veya ekleri açmayın. Özellikle kişisel veya finansal bilgileri isteyen sitelere giriş yapmadan önce URL’yi iki kez kontrol edin. Bankaların veya diğer hizmet sağlayıcılarının asla e-posta veya mesaj yoluyla şifre veya hassas bilgi istemeyeceğini unutmayın. Ayrıca, halka açık Wi-Fi ağlarını kullanırken VPN (Sanal Özel Ağ) kullanmak, verilerinizin şifrelenmesini sağlayarak güvenliğinizi artırır.
Anonimlik ve gizlilik araçları da bireysel dijital varlıkların korunmasında yardımcı olabilir. Şifreli mesajlaşma uygulamaları kullanmak, arama geçmişinizi ve çevrimiçi ayak izlerinizi minimize etmek için gizlilik odaklı tarayıcılar veya arama motorları tercih etmek, dijital kimliğinizin izlenmesini zorlaştırır. Sosyal medya platformlarında paylaştığınız bilgileri sınırlamak ve gizlilik ayarlarını düzenli olarak kontrol etmek de potansiyel sosyal mühendislik saldırılarına karşı bir koruma katmanı oluşturur. Dijital dünyada atılan her adımın bir iz bıraktığını ve bu izlerin kötü niyetli aktörler tarafından kullanılabileceğini her zaman akılda tutmak önemlidir.
Vaka Analizi: Geçmişteki Büyük Siber Saldırılar ve Dersler
Binance’ten çalınan 6 milyar doların üzerindeki kripto varlığı içeren TraderTraitor olayı, tarihin en büyük siber soygunlarından biri olarak kayıtlara geçti. Ancak bu, dijital varlıkların hedef alındığı ilk devasa saldırı değil. Geçmişte yaşanan birçok yüksek profilli siber ihlal, hem saldırganların yeteneklerinin evrimini hem de siber savunmadaki zafiyetleri ortaya koyarak önemli dersler çıkarmamızı sağladı. Örneğin, 2025 yılında Dubai merkezli ByBit kripto borsasından çalınan 1.5 milyar dolarlık kripto para, o dönem için rekor niteliğindeydi ve Binance soygununun gelecekteki ölçeğini önceden işaret eden bir uyarıydı.
Bu saldırılar genellikle tek bir zafiyetten ziyade, çoklu güvenlik açıklarının birleşimi veya sofistike sosyal mühendislik taktikleri sonucunda gerçekleşir. ByBit ve benzeri borsalara yapılan saldırılar, genellikle platformların sıcak cüzdanlarındaki yüksek konsantrasyondaki varlıkları hedeflemiş veya çalışanların hesaplarına erişim sağlayarak içeriden bir tehdit oluşturmuştur. Bu olaylar, kurumsal siber güvenlikte “insan faktörünün” ne kadar kritik olduğunu bir kez daha kanıtlamıştır. Yetersiz eğitim, farkındalık eksikliği veya basit bir hata, milyarlarca dolarlık zarara yol açabilir. Bu nedenle, teknolojik savunmalar kadar insan tabanlı savunmaların da sürekli güçlendirilmesi elzemdir.
Geçmişteki bu vakalardan çıkarılan en önemli derslerden biri, siber güvenliğin statik bir durum değil, sürekli bir süreç olduğudur. Saldırganlar taktiklerini sürekli geliştirirken, savunmacıların da aynı hızda adapte olması gerekir. Kripto borsaları gibi yüksek değerli hedefler, sürekli güvenlik denetimleri, gerçek zamanlı tehdit izleme, gelişmiş yapay zeka destekli anomali tespiti ve hızlı olay müdahale yeteneklerine yatırım yapmalıdır. Ayrıca, çalıntı fonların izlenmesi ve dondurulması konusunda uluslararası işbirliği ve yasal çerçevelerin güçlendirilmesi, gelecekteki saldırıları caydırmak için kritik bir adımdır. Binance’in çalınan paranın %90’ını geri alabildiğini açıklaması, bu tür olaylarda hızlı ve kararlı eylemin önemini gösteren umut verici bir örnektir.
Farklı Siber Saldırı Türleri ve Özellikleri Karşılaştırması
Siber güvenlik manzarasındaki tehditler, sadece devlet destekli aktörlerle sınırlı değildir. Farklı motivasyonlara sahip çeşitli siber saldırı grupları mevcuttur. Bu tablo, en yaygın siber saldırı türlerini, motivasyonlarını ve karakteristik özelliklerini karşılaştırmalı olarak sunmaktadır:
| Saldırı Türü | Temel Motivasyon | Hedefler | Karakteristik Özellikler | Örnek Aktörler |
|---|---|---|---|---|
| Devlet Destekli Siber Saldırılar | Jeopolitik çıkar, istihbarat, ekonomik finansman, altyapı sabote etme | Devlet kurumları, kritik altyapılar, büyük finans kuruluşları, savunma şirketleri | Yüksek sofistikasyon, uzun süreli gizlilik (APT), sınırsız kaynak, siyasi ve askeri hedefler | Lazarus Group (Kuzey Kore), APT28 (Rusya), APT34 (İran) |
| Siber Suç Örgütleri | Doğrudan finansal kazanç (fidye, veri satışı), dolandırıcılık | Bireyler, küçük/orta ölçekli işletmeler, bankalar, e-ticaret siteleri | Yaygın fidye yazılımları, veri hırsızlığı, kimlik avı, botnet operasyonları, kredi kartı dolandırıcılığı | Conti, LockBit, FIN7 |
| Hacktivistler | İdeolojik, politik veya sosyal mesaj yayma, itibar zedeleme | Devlet siteleri, büyük şirketler, tartışmalı kuruluşlar | Hizmet Reddi (DDoS) saldırıları, web sitesi hack’leme (defacement), veri sızdırma (doxing) | Anonymous, LulzSec |
| İç Tehditler | İntikam, finansal kazanç, casusluk, ihmalkarlık | Şirketin iç verileri, müşteri bilgileri, fikri mülkiyet | Yetkili erişimin kötüye kullanılması, veri sızdırma, sistemlere kasıtlı zarar verme, ihmal kaynaklı açıklar | Memnuniyetsiz çalışanlar, eski çalışanlar, yükleniciler |
Bu karşılaştırma, işletmelerin ve bireylerin siber savunma stratejilerini geliştirirken, farklı tehdit aktörlerinin motivasyonlarını ve yöntemlerini anlamalarının ne kadar önemli olduğunu göstermektedir. Her tür saldırgana karşı tek bir ‘gümüş kurşun’ çözümü yoktur; bunun yerine, çok katmanlı, adaptif ve istihbarata dayalı bir yaklaşım gereklidir.
Kimler İçin Uygun, Kimler Uzak Durmalı? Siber Güvenlik Yatırımı Karar Matrisi
Siber güvenlik yatırımları, her işletme ve birey için farklı öncelikler ve yaklaşımlar gerektirir. Binance soygunu gibi olaylar, her dijital varlığın potansiyel bir hedef olduğunu gösterse de, kaynakların etkin kullanımı için riskin doğru değerlendirilmesi önemlidir.
Küçük İşletmeler ve Startup’lar İçin Öncelikler
Küçük işletmeler ve startup’lar, genellikle sınırlı bütçelere ve teknik uzmanlığa sahiptir, ancak siber suçlular için kolay hedefler olabilirler. Bu işletmeler için öncelik, temel siber hijyen uygulamalarını ve en kritik varlıkları korumayı hedefleyen maliyet etkin çözümler olmalıdır. Güvenli bulut hizmetleri kullanmak, tüm çalışanlar için güçlü şifreler ve MFA zorunluluğu getirmek, düzenli veri yedeklemeleri yapmak ve temel bir güvenlik duvarı ve antivirüs çözümü kullanmak başlangıç için hayati adımlardır. Bozkurt Yazılım gibi firmaların sunduğu dijital iş akışı ve otomasyon araçları, güvenlik standartlarını yükseltirken maliyetleri düşürmeye yardımcı olabilir.
Büyük Kuruluşlar ve Kritik Altyapılar İçin Zorunluluklar
Büyük kuruluşlar ve ulusal kritik altyapıları yöneten şirketler için siber güvenlik, ulusal güvenlik meselesiyle eşdeğerdir. Bu kurumlar için Sıfır Güven mimarisi, gelişmiş tehdit istihbaratı, 7/24 güvenlik operasyon merkezleri (SOC), yapay zeka destekli anomali tespiti, sürekli sızma testleri ve kapsamlı çalışan eğitimleri birer zorunluluktur. Çok katmanlı savunma, olay müdahale planlarının düzenli test edilmesi ve uluslararası siber güvenlik standartlarına (örneğin ISO 27001) uyum, bu ölçekteki kurumlar için temel beklentilerdir. Bir ihlalin maliyeti, potansiyel güvenlik yatırımlarının çok üzerindedir.
Bireysel Kripto Yatırımcıları İçin Risk Toleransı
Bireysel kripto yatırımcıları, kendi risk toleranslarına ve sahip oldukları varlık miktarına göre güvenlik önlemlerini belirlemelidir. Küçük miktarlarda kripto parası olan ve sık işlem yapan kullanıcılar için güvenilir borsalar ve yazılım cüzdanlarındaki 2FA etkinleştirilmiş hesaplar yeterli olabilir. Ancak, portföyünde önemli miktarda kripto para bulunduran veya uzun vadeli yatırım yapanlar için donanım cüzdanları gibi soğuk depolama çözümleri mutlak bir gerekliliktir. Ayrıca, kişisel verilerini ve finansal işlemlerini güvende tutmak için phishing eğitimleri ve VPN kullanımı gibi temel önlemler herkes için geçerlidir. Unutmayın, dijital varlıkların kontrolü tamamen sizin elinizde olduğundan, güvenlik sorumluluğu da doğrudan size aittir.
Sıkça Sorulan Sorular (SSS)
Kuzey Kore neden kripto çalıyor?
Kuzey Kore, uluslararası yaptırımların baskısı altındadır ve nükleer ile balistik füze programlarını finanse etmek için dövize ihtiyaç duymaktadır. Kripto paralar, bu yaptırımları aşmak ve anonim yollarla fon transferi yapmak için çekici bir yöntem sunar.
Binance soygunu nasıl gerçekleşti?
FBI’a göre, Kuzey Kore ile bağlantılı TraderTraitor grubu, sofistike sosyal mühendislik taktikleri kullanarak Binance’ten 6 milyar doların üzerinde kripto para çaldı. Bir mühendisin sahte iş teklifiyle kandırılması ve bilgisayarına casus yazılım bulaştırılması gibi yöntemler kullanıldığı tahmin ediliyor.
Devlet destekli hackerları nasıl tanıyabiliriz?
Devlet destekli hackerlar genellikle sıfırıncı gün açıkları, gelişmiş kalıcı tehditler (APT’ler) ve hedef odaklı sosyal mühendislik gibi yüksek sofistike teknikler kullanırlar. Saldırıları genellikle uzun solukludur, çok gizli ilerler ve belirli jeopolitik veya ekonomik hedeflere odaklanır.
En etkili kişisel güvenlik önlemi nedir?
En etkili kişisel güvenlik önlemi, çok faktörlü kimlik doğrulamayı (MFA) tüm hesaplarınızda etkinleştirmek ve phishing, dolandırıcılık gibi sosyal mühendislik saldırılarına karşı sürekli uyanık olmaktır. Bilinçli ve şüpheci olmak, çoğu siber tehdidi önlemede ilk savunma hattıdır.
Bir siber saldırı durumunda ne yapılmalı?
Eğer bir siber saldırıya uğradığınızı düşünüyorsanız, ilk olarak etkilenen cihazı veya hesabı internet bağlantısından ayırın. Ardından, şifrelerinizi değiştirin (mümkünse başka bir güvenli cihazdan), bankanızla veya ilgili hizmet sağlayıcısıyla iletişime geçin ve olayı ilgili mercilere (örneğin siber suçlarla mücadele birimi) bildirin. Duruma göre profesyonel siber güvenlik yardımı almaktan çekinmeyin.
Geleceğe Bakış: Siber Dirençliliğin İnşası
Kuzey Kore’nin Binance’ten gerçekleştirdiği 6 milyar dolarlık kripto soygunu, 2026 itibarıyla siber güvenlik alanının ne denli karmaşık ve hayati bir öneme sahip olduğunu bir kez daha kanıtlamıştır. Bu olay, sadece finansal kayıplara değil, aynı zamanda uluslararası ilişkilerde gerilime ve dijital ekosistemin kırılganlığına işaret etmektedir. Artık siber tehditler, ulus devletlerin politikalarını etkileyen, ekonomik istikrarı bozan ve bireylerin günlük yaşamlarını doğrudan etkileyen bir gerçekliktir.
Geleceğe bakarken, siber dirençliliğin inşası, hem ulusal hem de küresel düzeyde ortak bir sorumluluktur. Bu, sürekli adaptasyon, proaktif savunma mekanizmaları geliştirme ve en son tehdit istihbaratını takip etme yeteneği gerektirir. Yapay zeka gibi yeni teknolojilerin hem saldırganlar hem de savunmacılar tarafından kullanılması, bu ‘silahlanma yarışını’ daha da hızlandırmaktadır. Bu durumda, sürekli öğrenme, güvenlik politikalarını güncel tutma ve teknolojik altyapıyı modernleştirme zorunluluğu doğmaktadır.
Uluslararası iş birliği, devlet destekli siber aktörlere karşı mücadelede kilit bir rol oynamaktadır. Bilgi paylaşımı, ortak soruşturmalar ve uluslararası normların geliştirilmesi, bu tür saldırıların tespiti, önlenmesi ve faillerinin sorumlu tutulması için hayati öneme sahiptir. Bozkurt Yazılım olarak biz de, bireysel kullanıcıların ve işletmelerin dijital iş akışlarını güvenli, verimli ve otomatize edilmiş çözümlerle destekleyerek, bu siber dirençliliğin temelini atmaya katkıda bulunuyoruz. Karmaşık dijital süreçleri kolaylaştıran ve kullanıcıların zaman kazanmasını sağlayan yazılımlarımızla, dijital dünyada güvenle hareket etmelerini sağlamayı hedefliyoruz. Siber güvenliğe yapılan yatırım, artık sadece bir maliyet kalemi değil, geleceğe yapılan zorunlu bir yatırımdır ve dijital çağın en kritik ihtiyaçlarından biridir.
Donanım cüzdanı kullanımı bu tür riskleri büyük ölçüde azaltır.
Küçük ölçekli işletmelerin de devlet destekli saldırılarla karşılaşma olasılığı var mı, yoksa daha çok büyük hedefler mi seçiliyor?
Sosyal mühendislik ve kimlik avı mailleri hala en zayıf halka. En iyi güvenlik duvarı bile bir kullanıcı hatasına bakar.
Geleneksel güvenlik yaklaşımları bu tür devlet destekli siber saldırılara karşı yetersiz kalıyor gibi. Yapay zeka tabanlı tehdit avcılığı ve davranış analizi, fark yaratabilir mi bu senaryolarda?
Makalede kritik altyapıların da hedeflendiği belirtiliyor. Kripto hırsızlığından farklı olarak, enerji veya ulaşım sistemleri gibi daha somut hedeflere yönelik saldırılarda devlet destekli hackerlar hangi ek zafiyetleri kullanıyor? Finansal sistemlere yönelik tehditlerden teknolojik olarak ne kadar ayrılıyor yöntemleri?
SMS tabanlı 2FA yerine donanım anahtarı veya uygulama kullanın. Çok daha güvenli.
Bireyler için en basit ama etkili adım, her platformda farklı ve karmaşık şifreler kullanmak. Bir şifre yöneticisi ile bu süreç çok daha kolay yönetilebilir ve güvenli hale gelir.
Devlet destekli siber saldırıların uluslararası hukuktaki yeri ve kanıt toplama süreçleri ne kadar karmaşık? Yaptırımlar ne kadar etkili oluyor?
Kurumsal yapıda en büyük sorunlardan biri, eski veya ‘unutulmuş’ sistemlerin güncel tutulmaması. Bizim bir penetrasyon testimizde, ağdaki eski bir sanal sunucunun yazılımının yıllardır güncellenmediği ve kritik bir zafiyet barındırdığı ortaya çıktı. Devlet destekli saldırganlar tam da bu tür gözden kaçan açıkları kullanıyor.
Merkeziyetsiz borsalar (DEX) bu tarz devlet destekli hırsızlıklara karşı nasıl bir güvenlik profil sergiliyor? Onlar için de riskler benzer mi?
Siber orduların farklı gruplarının uzmanlık alanları nelerdir acaba?
İşletim sistemi ve tüm uygulamaların düzenli güncellenmesi sandığımızdan daha kritik. Yakın zamanda bir güvenlik açığı bildiriminden sonra yapılan güncelleme, büyük bir potansiyel riski ortadan kaldırdı. Ertelememek şart.
Kurumsal siber güvenlikte ‘sıfır güven’ (Zero Trust) yaklaşımı artık bir gereklilik haline geldi. İç ağdaki tehditlere karşı da kritik.
Devlet destekli siber aktörlerin ilk erişim vektörleri hakkında daha fazla bilgi edinmek isterim. Sıklıkla tedarik zinciri zafiyetlerini mi kullanıyorlar, yoksa oltalama (phishing) saldırılarıyla mı başlıyorlar? Sıfır gün açıklarının rolü ne kadar büyük bu ilk sızma aşamalarında? Başlangıç noktası kritik.
En gelişmiş sistemler bile insan hatasına yenilebiliyor maalesef.